
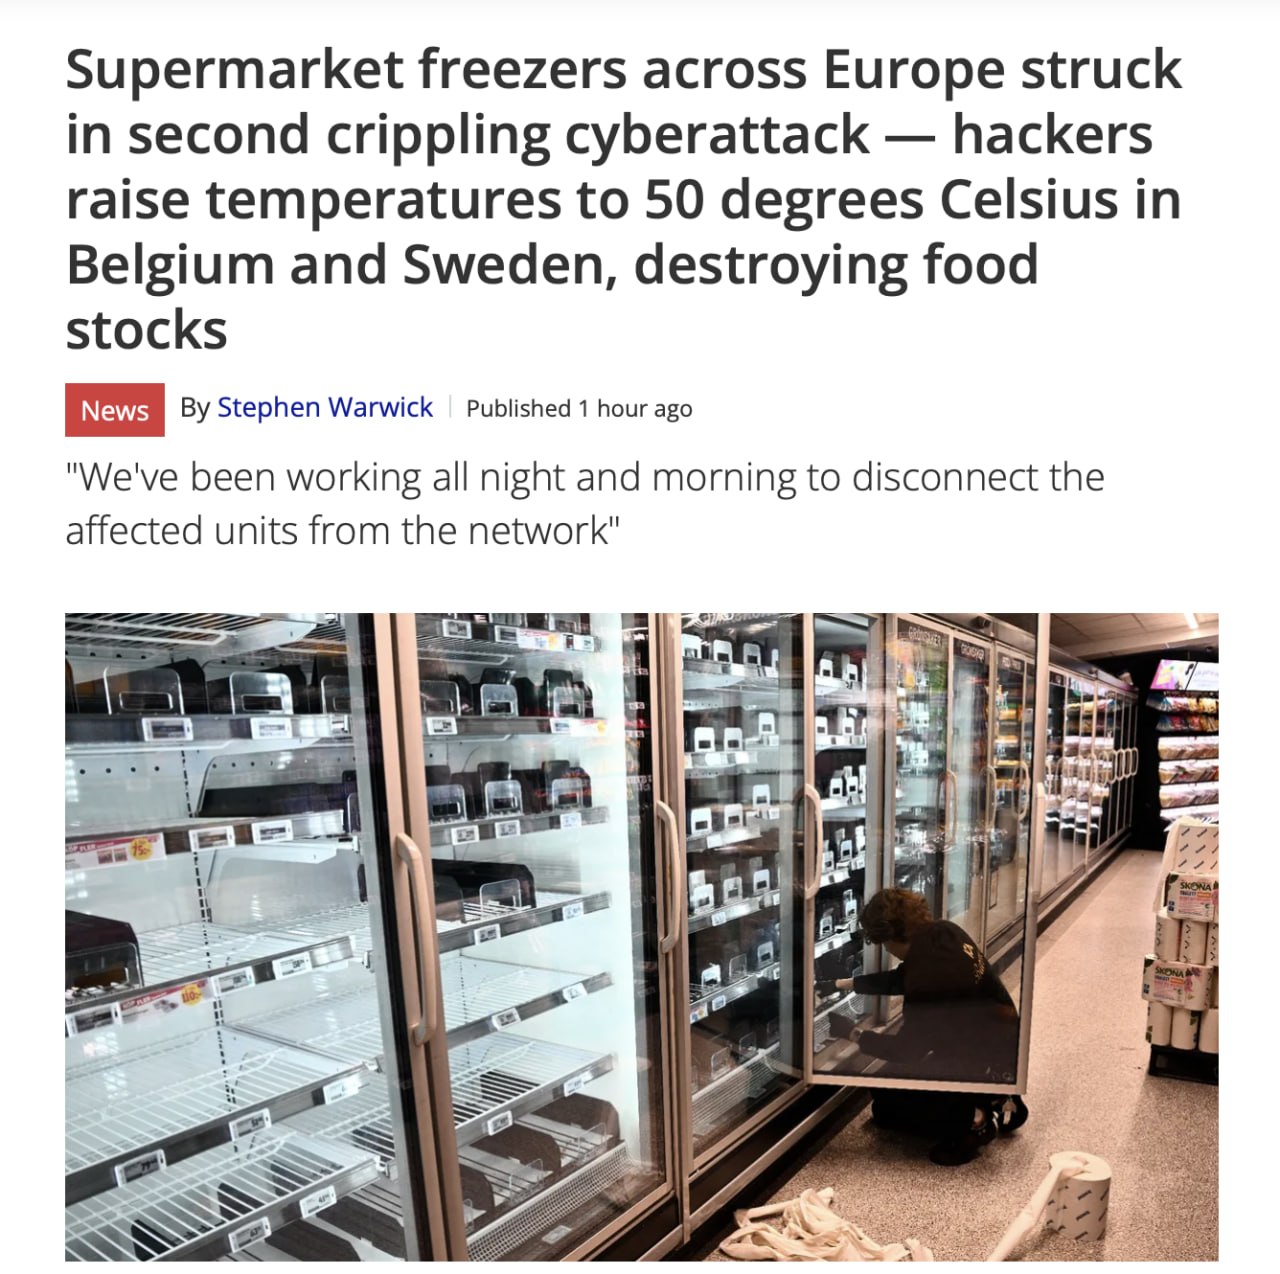
В Бельгии и Швеции произошла вторая за короткое время кибератака на холодильное оборудование супермаркетов. Злоумышленники получили удалённый доступ к морозильным камерам, подключённым к интернету, и активировали режим разморозки. В результате температура внутри камер поднялась до 50 градусов Цельсия, что привело к порче крупных партий продуктов — их пришлось утилизировать.
По данным источника, хакеры не только включили разморозку, но и изменили настройки температуры и времени работы оборудования. Это уже второй подобный инцидент за последнее время, что вызывает серьёзную обеспокоенность у ритейлеров и специалистов по кибербезопасности. Точные мотивы атакующих пока неизвестны: речь может идти как о хулиганстве, так и о целенаправленной диверсии против торговых сетей.
Случай подчёркивает уязвимость интернета вещей (IoT) в критически важной инфраструктуре. Подключённые к сети морозильники, системы климат-контроля и другое оборудование становятся удобной мишенью для злоумышленников, если производители и владельцы не уделяют должного внимания защите. Эксперты рекомендуют retailers сегментировать IoT-устройства в отдельные сети, регулярно обновлять прошивки, использовать многофакторную аутентификацию и мониторить аномалии в работе оборудования.
Пока правоохранительные органы Бельгии и Швеции выясняют обстоятельства взлома, торговые сети подсчитывают убытки и усиливают меры кибергигиены. Инцидент в очередной раз напоминает: даже бытовое оборудование, подключённое к интернету, может стать инструментом атаки — с вполне реальными финансовыми и репутационными последствиями.


