
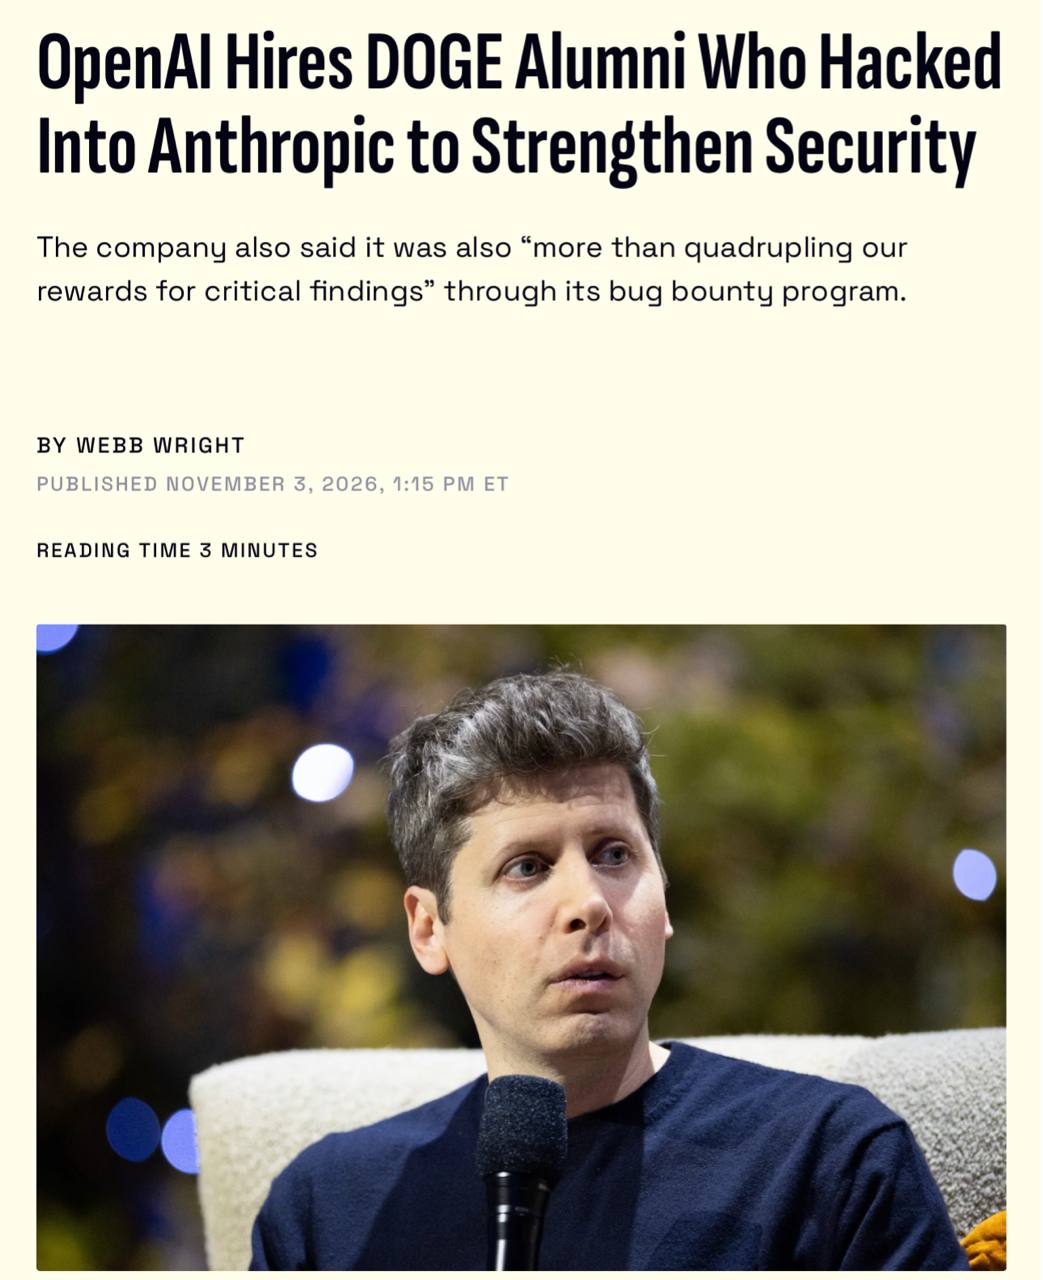
OpenAI объявила о партнёрстве со стартапом Cathedral, который получил известность после успешного проникновения в закрытые системы Anthropic в рамках программы баг-баунти. Тогда хакерам потребовалось менее 12 часов, чтобы получить доступ к внутренним сообщениям в Slack, предложениям о работе и расшифровкам встреч. Теперь OpenAI намерена использовать этот опыт для укрепления собственной безопасности.
Согласно официальному заявлению, команда Cathedral будет проверять системы OpenAI с помощью моделей самой компании. Это не первый случай, когда разработчики ИИ привлекают внешних специалистов по кибербезопасности, однако партнёрство с хакерами, ранее атаковавшими конкурента, выглядит неординарно. OpenAI также сообщила о значительном повышении вознаграждений за поиск критических уязвимостей — более чем в четыре раза. Это должно стимулировать исследователей активнее искать слабые места в продуктах компании.
Эксперты отмечают, что такой шаг подчёркивает растущую конкуренцию в сфере безопасности ИИ. Anthropic, пострадавшая от действий Cathedral, пока не комментирует ситуацию. Однако очевидно, что инцидент заставил обе компании пересмотреть подходы к защите данных. В то время как одни видят в этом признание силы хакерского сообщества, другие задаются вопросом об этической стороне сотрудничества с бывшими «взломщиками».
Cathedral позиционирует себя как стартап, специализирующийся на тестировании безопасности с использованием методов искусственного интеллекта. В компании утверждают, что их подход позволяет выявлять уязвимости быстрее традиционных методов. Партнёрство с OpenAI может стать для Cathedral мощным толчком к развитию, а для OpenAI — способом продемонстрировать готовность учиться на ошибках конкурентов.
Остаётся открытым вопрос, насколько эффективным окажется такое сотрудничество. В мире, где утечки данных и атаки на ИИ-системы становятся всё более частыми, компании вынуждены искать нестандартные решения. Возможно, именно конкуренция между OpenAI и Anthropic в области безопасности приведёт к появлению новых стандартов защиты. Пока же ясно одно: гонка за безопасность ИИ только начинается, и в ней побеждает тот, кто первым найдёт слабое звено — будь то в своей системе или у конкурента.


